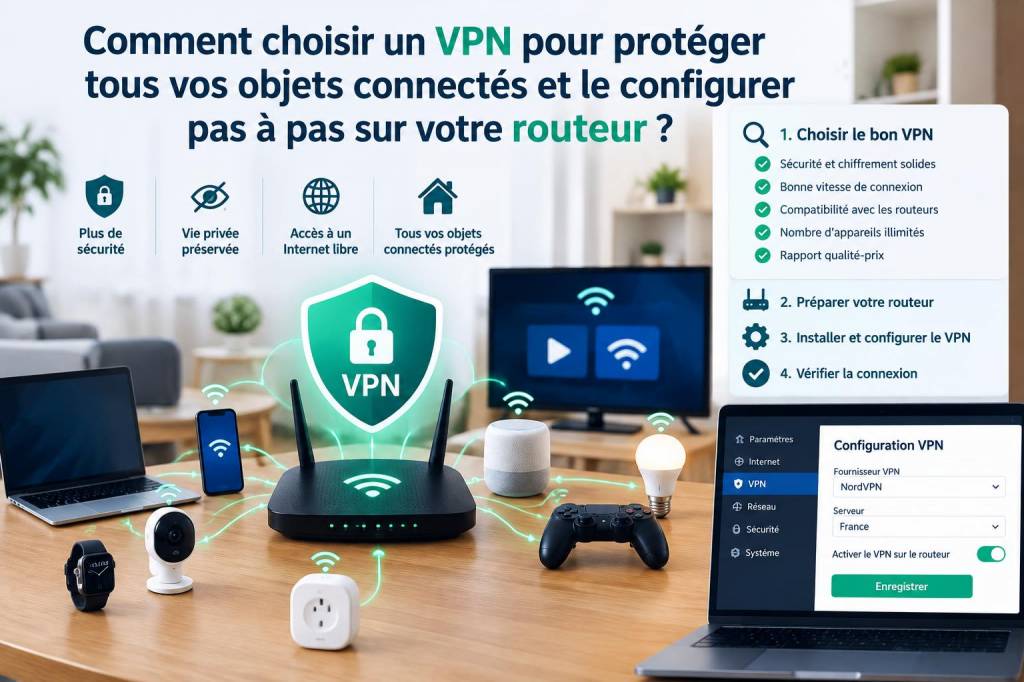
Protéger tous mes objets connectés est rapidement devenu une priorité à la maison. Entre la caméra de surveillance, l’aspirateur robot, les enceintes connectées et la box domotique, ce sont des centaines d’échanges de données qui transitent chaque jour sur mon réseau. Installer un VPN sur chaque appareil est impossible — beaucoup d’objets IoT ne supportent pas d’applications VPN — alors j’ai choisi une solution simple et robuste : le VPN directement sur le routeur. Dans cet article je vous explique comment choisir le bon VPN pour protéger l’ensemble de vos objets connectés et comment le configurer pas à pas sur votre routeur.
Pourquoi mettre le VPN sur le routeur plutôt que sur chaque appareil ?
Installer le VPN sur le routeur permet de chiffrer le trafic de tous les appareils connectés sans installer quoi que ce soit sur chaque objet. C’est une configuration "une fois pour tous" : tout ce qui passe par le routeur est automatiquement protégé. C’est idéal pour les objets IoT, les consoles, les téléviseurs connectés ou les appareils qui n’ont pas d’option VPN native.
Critères pour choisir un VPN adapté aux objets connectés
- Compatibilité routeur : vérifiez si le fournisseur propose des fichiers de configuration OpenVPN/ WireGuard ou une app compatible avec votre firmware (AsusWRT, DD-WRT, Tomato, OpenWRT, pfSense...). Sans fichiers compatibles, la configuration sur routeur peut être impossible.
- Protocoles modernes : privilégiez WireGuard ou OpenVPN. WireGuard est souvent plus rapide et plus simple à configurer, OpenVPN reste très répandu et compatible.
- Performances & bande passante : pour du streaming et des vidéos, choisissez un service avec des serveurs rapides et peu chargés. Regardez aussi les limitations de débit réelles et tests indépendants.
- Nombre de connexions simultanées : sur un routeur, théoriquement tout votre réseau compte pour une seule connexion, mais vérifiez la politique du fournisseur.
- Politique de logs & juridiction : optez pour un fournisseur avec une politique claire "no-logs" et de préférence basé dans un pays respectant la vie privée (ex. Suisse pour ProtonVPN). Attention aux juridictions intrusives.
- Fonctionnalités de sécurité : kill switch (sur routeur), DNS leak protection, chiffrement AES-256 si possible, protection contre les fuites IPv6.
- Serveurs & localisation : plus il y a de serveurs et de pays, plus vous aurez d’options pour la latence et le contournement géographique.
- Support & documentation : la configuration sur routeurs peut être technique — choisissez un fournisseur avec guides détaillés pour votre firmware ou un support réactif.
- Prix & essais : vérifiez les essais gratuits ou garanties satisfait/remboursé pour tester la configuration sur votre matériel.
Quelques fournisseurs que j’ai testés (rapidement comparés)
| Fournisseur | Protocoles | Avantage | Inconvénient |
|---|---|---|---|
| NordVPN | OpenVPN, WireGuard (NordLynx) | Rapide, facile à configurer sur routeurs récents | Prix un peu élevé |
| ExpressVPN | OpenVPN, Lightway | Application intégrée sur certains routeurs (AsusWRT) | Plus cher, moins de connexions simultanées |
| ProtonVPN | OpenVPN, WireGuard | Bonne politique de confidentialité, version gratuite limitée | Moins de serveurs que les leaders |
| Surfshark | OpenVPN, WireGuard | Bon rapport qualité/prix, connexions illimitées | Support parfois lent |
Prérequis avant d’installer le VPN sur votre routeur
- Un routeur compatible : vérifiez la documentation ou le modèle. Les routeurs Asus récents, ceux tournant sous DD-WRT, Tomato ou OpenWRT, ou les firmwares tiers comme pfSense supportent souvent VPN client.
- Un abonnement VPN actif avec accès aux fichiers de configuration OpenVPN (.ovpn) ou à des clés WireGuard.
- Accès à l’interface d’administration de votre routeur (adresse IP locale, login/mot de passe).
- Un ordinateur pour télécharger et uploader les fichiers de configuration.
Configuration pas à pas (méthode générale OpenVPN)
Je décris ici une procédure commune. Selon le firmware, les menus peuvent varier mais l’idée reste la même.
- Télécharger les fichiers de configuration : connectez-vous à votre compte VPN et récupérez le fichier .ovpn et les certificats/clefs associés pour le serveur de votre choix.
- Accéder au routeur : ouvrez le navigateur, entrez l’IP du routeur (souvent 192.168.1.1 ou 192.168.0.1) puis connectez-vous.
- Aller à la section VPN : dans l’interface, trouvez "VPN Client" ou "OpenVPN Client".
- Importer le .ovpn : certains routeurs permettent d’importer directement le fichier .ovpn ; sinon copiez les certificats dans les champs dédiés et collez le contenu.
- Entrer vos identifiants : ajoutez le nom d’utilisateur et le mot de passe fournis par votre service VPN.
- Activer la connexion : lancez le client VPN sur le routeur et vérifiez que l’état est "Connected".
- Configurer le DNS : pour éviter les fuites, forcez l’utilisation des DNS du fournisseur VPN ou choisissez des DNS sécurisés comme 1.1.1.1 ou 9.9.9.9.
- Tester la connexion : depuis un appareil du réseau, rendez-vous sur ipleak.net ou whatismyipaddress.com pour vérifier que l’IP proposée correspond au serveur VPN et non à votre IP locale.
- Appliquer des règles si nécessaire : certains routeurs permettent de définir quels appareils passent par le VPN (policy-based routing). C’est utile si vous voulez que certains appareils restent en local ou utilisent une autre sortie.
Configuration WireGuard (plus rapide, si supporté)
WireGuard est souvent plus simple : vous récupérez une clé publique/privée et les coordonnées du serveur. Sur les routeurs compatibles (OpenWRT, certains Asus), il suffit d’ajouter une nouvelle interface WireGuard, coller la clé publique du serveur, définir l’adresse IP locale (ex. 10.0.0.2/24) et ajouter un peer avec l’endpoint du serveur. Ensuite, routez le trafic via cette interface. Les guides du fournisseur sont très utiles ici.
Astuce pour protéger spécifiquement les objets IoT
- VLAN ou réseau invité : séparez vos objets IoT sur un réseau invité ou VLAN distinct et forcez ce VLAN à sortir uniquement via le VPN. Ainsi, vos appareils domotiques sont isolés du reste du réseau.
- Règles de pare-feu : bloquez les connexions sortantes non-chiffrées vers l’Internet pour les appareils IoT afin d’éviter les fuites.
- Mises à jour : certains objets IoT requièrent l’accès à des serveurs spécifiques : testez les fonctions après activation du VPN pour vous assurer que les mises à jour et services fonctionnent.
Dépannage courant
- Si la connexion ne s’établit pas : vérifiez identifiants, certificats, fuseau horaire (parfois un certificat expire si horloge du routeur incorrecte).
- Si la vitesse est faible : changez de serveur, testez WireGuard, ou vérifiez la puissance CPU du routeur (les routeurs bas de gamme ont du mal à chiffrer en AES-256).
- Pour les fuites DNS : configurez manuellement les DNS et activez la protection contre les fuites IPv6 (ou désactivez IPv6 si votre VPN ne le gère pas).
Installer un VPN sur le routeur demande un peu de préparation et parfois de remplacer ou flasher le firmware du routeur. Mais le gain en sécurité et en simplicité pour protéger mes objets connectés en vaut largement la peine. Si vous avez un modèle de routeur précis, dites-moi lequel et je peux vous fournir un guide plus ciblé (AsusWRT, DD-WRT, OpenWRT, etc.).